万万没想到,Windows 画图也会爆出安全漏洞。
近日,微软披露了通过官方商店安装的 Windows 画图程序的一项安全漏洞,编号为 CVE-2026-83844,CVSS 评分达到 8.1 分(高危)。
攻击者通过网络向受影响的电脑发送特制数据包,在无需用户点击、打开文件,也无需提前获得账户权限的情况下,远程执行恶意代码。
不过微软未公开具体的攻击方式,且明确该漏洞利用难度较高,需要满足特定条件,并非所有受影响的电脑都能被轻易攻击。
再次感谢 @Fiend\_FEARing 同学的爆料。
画图怎么也能被黑客攻击?
根据微软的安全公告,这次漏洞出在画图程序的内存处理上,在读取数据时,可能错误访问了不该访问的内存区域,从而给攻击者留下可乘之机。
不过,这项漏洞并没有那么容易利用。微软将其攻击复杂度评为「高」,意味着攻击者需要满足特定条件,成功率也无法保证。
另外,目前微软尚未公开具体的攻击过程,包括究竟是哪个服务存在问题,以及画图没有运行时能否触发漏洞。
截至目前,也没有确认该漏洞已被用于实际攻击的公开证据。
哪些 Windows 用户受到影响?
这次漏洞主要涉及 Windows 11 中通过 Microsoft Store 分发的新版画图(Microsoft Paint)。
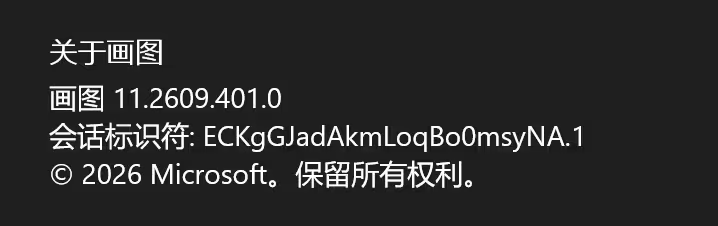
受影响的软件版本从 11.0.0.0 开始,修复版本为 11.2609.401.0。
| 系统或软件版本 | 影响情况 |
|---|---|
| Paint 低于 11.2609.401.0 | 建议更新 |
| Paint 11.2609.401.0 及以上 | 已包含安全修复 |
| Windows 10 经典画图 | 目前未被列为受影响产品 |
的 Windows 11 上的画图,刚好就是 11.2609.401.0。
如何修复?
通过微软商店,将 Microsoft Paint 更新至 11.2609.401.0 或更高版本即可。
注意,画图是通过 Microsoft Store 独立更新的,不与系统同步更新。
觉得,本次漏洞未透漏过多信息,但看措辞比较难以利用,综合评价:问题不大。